IT Security
Gestione automatizzata delle vulnerabilità basata sul rischio: come trasformare i risultati in priorità corrette
30 settembre 2026, Robert Klinger
Nel mondo IT moderno non basta più dare priorità alle vulnerabilità basandosi solo sui punteggi CVSS. La gestione automatizzata delle vulnerabilità basata sul rischio combina la gravità tecnica con il panorama delle minacce, il contesto degli endpoint e la rilevanza aziendale. In questo modo, dai lunghi elenchi CVE nascono misure concrete di remediation.
Gestione automatizzata delle vulnerabilità basata sul rischio – In breve
- Un punteggio CVSS elevato indica la gravità tecnica, ma non il rischio effettivo per la tua azienda.
- Il contesto del software e degli endpoint interessati modifica la priorità di una vulnerabilità.
- Dalla definizione delle priorità nascono misure concrete come, ad esempio, aggiornamenti, installazioni e disinstallazioni
- Il baramundi Proactive Hub collega le informazioni sulle vulnerabilità allo stato del tuo ambiente IT.
Una dashboard non ti protegge. Agire sì. È così che iniziava il post precedente sulla remediation (si apre in una nuova scheda). Ma prima che un reparto IT possa agire, deve decidere da dove cominciare.
Nella gestione automatizzata delle vulnerabilità, spesso è più complesso di quanto si pensi. Gli scanner e i database di sicurezza forniscono continuamente nuovi indizi sulle vulnerabilità. Basta una sola applicazione obsoleta per generare numerose voci CVE. L’elenco cresce, ma il tempo a disposizione no.
E la pressione aumenta. Il rapporto Mandiant M-Trends 2026 (si apre in una nuova scheda) stima che il tempo medio che intercorre prima che una vulnerabilità venga sfruttata sia ormai di circa meno sette giorni. Ciò significa che le vulnerabilità vengono regolarmente sfruttate prima ancora che sia disponibile una patch.
Perché la gestione classica dei rischi legati alle vulnerabilità ha i suoi limiti
Di solito i sistemi di gestione delle vulnerabilità seguono un principio semplice: le vulnerabilità critiche vengono messe in cima, seguite da quelle con valutazione alta, media e bassa. Questo crea una prima classificazione, ma non è un sistema di triage sufficiente per il lavoro quotidiano.
Infatti, una vulnerabilità con un punteggio CVSS (Common Vulnerability Scoring System) (si apre in una nuova scheda) elevato potrebbe riguardare un’applicazione installata solo su tre dispositivi di test isolati. Mentre un’altra vulnerabilità, pur avendo una valutazione tecnicamente più bassa, potrebbe essere presente in un browser su quasi tutti gli endpoint. Magari per questa c’è già un exploit noto, oppure i dispositivi interessati sono usati da dipendenti con autorizzazioni estese.
Per stabilire una priorità attendibile, il reparto IT ha quindi bisogno di ulteriori informazioni:
- Quali versioni del software sono effettivamente installate?
- Quanti e quali endpoint sono interessati?
- Ci sono indizi di uno sfruttamento in corso?
- Quali dispositivi o gruppi di utenti sono particolarmente a rischio?
- Quanto sarebbe complessa e rischiosa la risoluzione del problema?
A seconda delle risposte, l’ordine in cui devono essere risolti i problemi può cambiare notevolmente.
Dai singoli CVE alla remediation delle vulnerabilità di sicurezza
Le voci CVE descrivono singole vulnerabilità note. Gli amministratori, però, raramente lavorano a questo livello. Distribuiscono un aggiornamento software, modificano una configurazione o installano/disinstallano un’applicazione.
Una vecchia versione di un software può contenere dieci o venti CVE. Nell’elenco classico, questo si traduce in dieci o venti segnalazioni. Per risolvere il problema, però, a volte basta un solo aggiornamento.
Per questo è utile spostare l’attenzione dal singolo CVE all’applicazione interessata e alla possibile misura da adottare. In questo modo, più segnalazioni possono essere raggruppate in un unico incarico concreto.
In questo modo il numero di voci non viene ridotto artificialmente. Il loro significato diventa più chiaro. Un amministratore capisce quale applicazione causa il rischio, dove si verifica e quante vulnerabilità si possono eliminare con un’unica misura.
Cos’è la gestione automatizzata delle vulnerabilità basata sul rischio (RBVM)?
La gestione automatizzata delle vulnerabilità basata sul rischio (RBVM) va oltre la semplice valutazione delle vulnerabilità in base alla loro gravità tecnica. Invece di considerare ogni vulnerabilità a sé stante, nella definizione delle priorità si tiene conto anche del panorama delle minacce, dei sistemi interessati e del contesto aziendale.
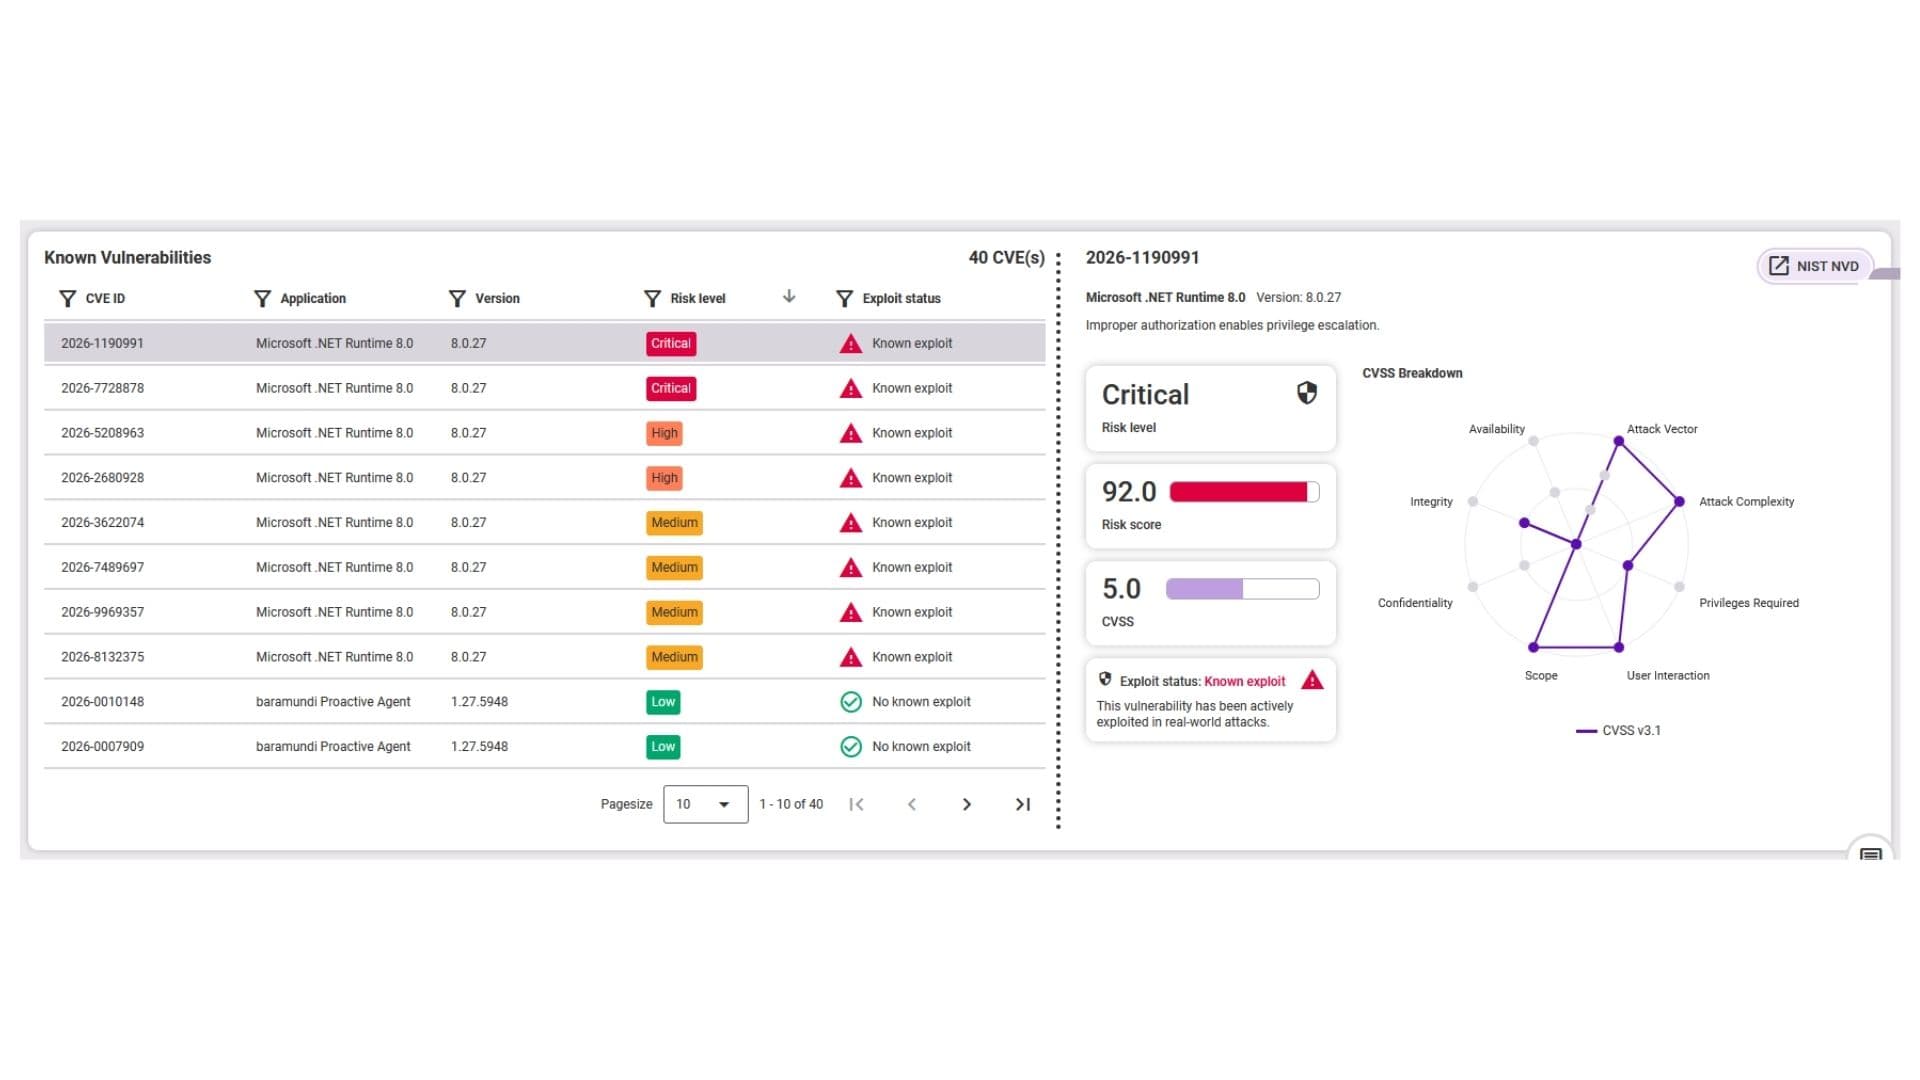
Un approccio sensato consiste innanzitutto nel confrontare le applicazioni e le versioni individuate con le versioni effettivamente interessate di un CVE. Successivamente, le vulnerabilità corrispondenti vengono arricchite con informazioni aggiornate sulle minacce.
Tra queste figurano
- la gravità tecnica,
- gli exploit noti,
- una previsione sulla probabilità di uno sfruttamento futuro,
- e il contesto del rispettivo ambiente IT (ad es. sistema di test o sistema critico per l’azienda).
In questo modo si ottiene una valutazione più accurata rispetto a quella fornita dal solo valore CVSS.
Questo approccio diventa ancora più utile se la valutazione viene poi collegata ai dati degli endpoint interessati. L’amministratore può così vedere quale applicazione e versione sono interessate, su quali dispositivi sono presenti e quanto sia urgente intervenire nel proprio ambiente.
Dare priorità alle vulnerabilità – e poi? Ecco come trasformare le insights sulla sicurezza in un sistema IT stabile
Una priorità chiara è il primo passo. Ma è solo agendo nel modo giusto che si fa la differenza. Nella nostra Best Practice Guide “DEX & Unified Endpoint Management (UEM) – Conoscenze pratiche dall’IT per l’IT” ti mostriamo come trasformare endpoint con versioni software non aggiornate in endpoint sicuri e più performanti.
Non tutti i rischi richiedono la stessa misura di remediation
Anche una priorità alta non spiega ancora come risolvere una vulnerabilità.
Di solito, un browser o un lettore PDF si aggiorna in modo veloce e su larga scala. Nel caso di un software fondamentale per l’azienda, invece, potrebbero essere coinvolte interfacce, estensioni o altre dipendenze. Un’implementazione immediata su tutti gli endpoint potrebbe causare nuovi malfunzionamenti e “attrito digitale (si apre in una nuova scheda)”.
Per il software standard, in alcuni casi può essere opportuno un aggiornamento in gran parte automatizzato. Le applicazioni critiche vengono aggiornate inizialmente su dispositivi selezionati. Solo quando non si verificano nuove anomalie, si passa a un altro gruppo di endpoint.
In questo modo, anche una misura di sicurezza urgente rimane gestibile. La valutazione tecnica indica con quale rapidità l’IT dovrebbe reagire. Il contesto degli endpoint e delle applicazioni aiuta a scegliere la procedura da seguire.
«Perché non dovremmo considerare le vulnerabilità solo dal punto di vista della sicurezza?»
Robert Klinger (Product Manager): «Perché spesso si nota proprio dalla stessa applicazione. Un software obsoleto gira su tanti endpoint, viene usato pochissimo, ma causa un carico sulla CPU e presenta vulnerabilità note. Chi si concentra solo sulla sicurezza, si limiterebbe ad aggiornare tutto. Con il contesto degli endpoint, l’intervento diventa più mirato: i dispositivi attivi ricevono la versione sicura, mentre le installazioni inutilizzate vengono eliminate. In questo caso, la sicurezza e la digital employee experience considerano la stessa applicazione da prospettive diverse. Il baramundi Proactive Hub riunisce tutte queste informazioni in un unico posto.“
Conclusione: dalla priorità alla remediation delle vulnerabilità di sicurezza
Quindi, una lunga lista di CVE in sospeso non basta a dirti da dove dovrebbe partire un team IT. Solo quando le vulnerabilità vengono messe in relazione con lo stato reale del proprio ambiente IT, una segnalazione di sicurezza generica si trasforma in una misura concreta e utile.
Dopo ogni intervento di remediation segue il controllo: la versione vulnerabile è stata davvero sostituita? Ci sono ancora dispositivi interessati? L’aggiornamento ha causato nuovi problemi?
Il baramundi Proactive Hub (si apre in una nuova scheda) supporta i team IT proprio in questo: le vulnerabilità vengono incrociate con gli endpoint esistenti, valutate in base alla rilevanza e tradotte in misure di remediation concrete.
Categorie: IT Security