Endpoint Management
WSUS: Il classico di Microsoft è ancora valido?
25 giugno 2026, William Fendt
La gestione degli aggiornamenti e delle patch è un componente fondamentale della sicurezza IT e rappresenta un notevole dispendio di tempo per molti team IT. Molte organizzazioni si affidano a WSUS (Windows Server Update Services) di Microsoft per gestire centralmente gli aggiornamenti Windows. Ma quanto è rilevante WSUS oggi, cosa può realmente offrire e quando è più opportuno considerare un’alternativa moderna?
WSUS – In sintesi
- WSUS, acronimo di Windows Server Update Services, viene utilizzato per approvare e distribuire centralmente gli aggiornamenti Windows.
- Il server WSUS sincronizza gli aggiornamenti da Microsoft e memorizza localmente nella cache i contenuti approvati.
- WSUS è gratuito, ma copre solo una parte di un workflow completo di patch management.
- WSUS non è stato ufficialmente deprecato, ma raggiunge rapidamente i suoi limiti con il software di terze parti, gli ambienti ibridi e la reportistica dettagliata.
Cosa fa WSUS?
WSUS (Windows Server Update Services) è un servizio Microsoft che consente alle organizzazioni di gestire, testare e distribuire centralmente gli aggiornamenti Windows in modo controllato, invece di lasciare che ogni client scarichi gli aggiornamenti direttamente da internet.
Gli amministratori dovrebbero testare gli aggiornamenti e rilasciarli a gruppi pilota prima di distribuirli su larga scala. Questo riduce il rischio che patch difettose influiscano sui sistemi in produzione.
In pratica, il processo si articola tipicamente in quattro passaggi:
- Sincronizzazione: il server WSUS recupera metadati e contenuti degli aggiornamenti da Microsoft
- Regole di approvazione: gli amministratori approvano gli aggiornamenti manualmente o tramite policy basate su regole
- Gruppi: gli aggiornamenti vengono distribuiti a gruppi di dispositivi definiti
- Finestre di manutenzione: i rollout vengono pianificati per ridurre al minimo le interruzioni operative
Il vantaggio: i rollout diventano più controllabili. Lo svantaggio: in ambienti più grandi con molte eccezioni, sedi o gruppi di dispositivi, il carico amministrativo può aumentare considerevolmente.
Come funziona WSUS tecnicamente
WSUS utilizza un’architettura client-server: il server recupera metadati e contenuti degli aggiornamenti dai servizi Microsoft Update, li memorizza localmente in un database (Windows Internal Database o SQL Server) e li distribuisce tramite endpoint IIS (Internet Information Services). I client si connettono al server WSUS tramite HTTP/HTTPS e scaricano solo i contenuti approvati, risparmiando larghezza di banda e riducendo il carico sulle connessioni internet.
Architettura WSUS gerarchica: un server upstream centrale recupera gli aggiornamenti da Microsoft; i server downstream li ereditano e li distribuiscono alle filiali, alle reti OT o alle subnet segmentate. Tutti i dati sullo stato delle patch risiedono nel database WSUS e possono essere analizzati centralmente dal team IT.
WSUS è obsoleto?
Microsoft si concentra sempre più sulla gestione degli endpoint e degli aggiornamenti basata su cloud. Sebbene WSUS non sia stato ufficialmente deprecato, non è più in sviluppo attivo. Rimane rilevante principalmente negli ambienti on-premises tradizionali, anche se spesso non è adatto ai modelli operativi moderni.
Le organizzazioni che gestiscono reti ibride con un gran numero di dispositivi in modalità home office ed endpoint mobili, o che operano con requisiti di compliance rigorosi, si scontrano rapidamente con limitazioni in termini di trasparenza, automazione e patching di software di terze parti. WSUS gestisce principalmente la distribuzione degli aggiornamenti Microsoft e non copre un workflow completo di patch management. (si apre in una nuova scheda)
Dove WSUS mostra i suoi limiti nella pratica
Un problema centrale è il consistente sforzo manuale richiesto. Gli aggiornamenti devono essere revisionati, approvati, monitorati e corretti in caso di problemi. In ambienti più grandi, questo porta rapidamente a lunghi cicli di approvazione, a uno stato di aggiornamento degli endpoint non uniforme e a una significativa perdita di tempo nelle operazioni quotidiane.
Inoltre, WSUS non offre patching nativo di software di terze parti (si apre in una nuova scheda). Mantenere aggiornati Java, i prodotti Adobe, i browser e altre applicazioni comuni richiede strumenti aggiuntivi o processi separati.
Una distribuzione delle patch ritardata o incompleta può indebolire la postura di cybersecurity di un’organizzazione: i sistemi non aggiornati sono tra i vettori di attacco più comuni. Quando i processi di aggiornamento centralizzati presentano lacune, cresce anche il fenomeno del shadow IT, con i reparti che installano software senza l’approvazione dell’IT. (si apre in una nuova scheda)
Cosa ha sostituito WSUS?
WSUS non è stato sostituito da un singolo prodotto, ma da approcci diversi, calibrati in base all’ambiente IT. Negli scenari cloud, le moderne piattaforme di endpoint management sono la scelta naturale; nei contesti IT tradizionali e ibridi, o negli ambienti che richiedono sistemi on-premises per ragioni operative, di cybersecurity o di compliance, sono preferite le soluzioni UEM e di patch management.
Whitepaper: Rilevare automaticamente le vulnerabilità e applicare rapidamente le patch
Le limitazioni di WSUS sono solo un ulteriore esempio di come il patch management (si apre in una nuova scheda) privo di trasparenza e automazione rimanga incompleto. In questo whitepaper scoprirai come utilizzare soluzioni UEM automatizzate per identificare, classificare e correggere sistematicamente le vulnerabilità.
WSUS o un’alternativa?
WSUS rimane un’opzione valida per gestire gli aggiornamenti Microsoft in reti piccole e prevalentemente on-premises. Per ambienti più grandi e complessi, dove processi standardizzati e automatizzati possono ridurre significativamente il carico manuale, esistono alternative decisamente più adeguate.
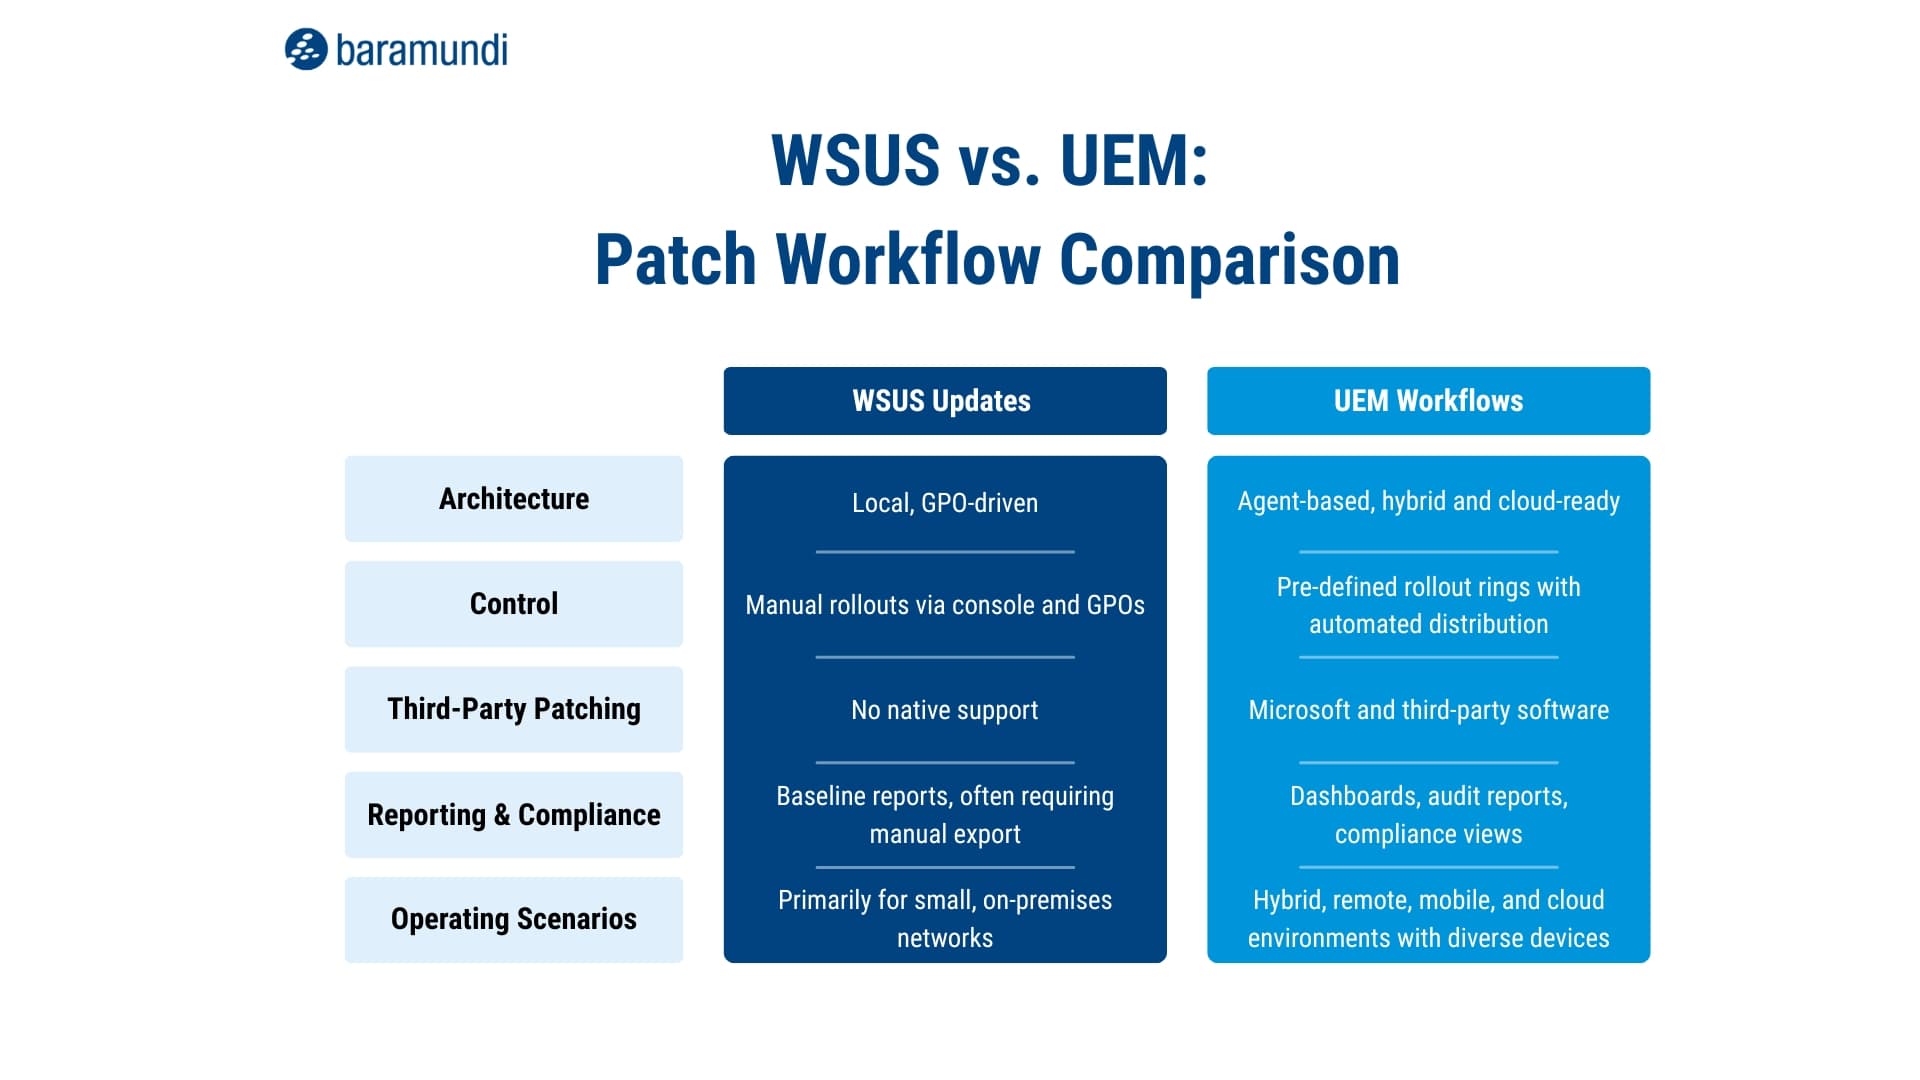
È qui che entrano in gioco le soluzioni di Unified Endpoint Management (UEM) (si apre in una nuova scheda) come baramundi Management Suite. Supportano il patch management centralizzato, offrono una visibilità chiara sullo stato delle patch e automatizzano la distribuzione degli aggiornamenti tramite workflow di approvazione e rollout ben definiti.
- I processi di rollout automatizzati riducono il carico manuale quotidiano
- La reportistica centralizzata semplifica audit e valutazioni dello stato delle patch
- Le procedure standardizzate garantiscono maggiore affidabilità rispetto ai singoli passaggi manuali nella console WSUS
- Meno strumenti e workaround migliorano la produttività IT e riducono i tassi di errore
Perché WSUS è rilevante per il management
Il patch management non è una questione puramente IT: ha implicazioni aziendali dirette su costi, sicurezza e compliance.
Aggiornamenti WSUS ritardati o incompleti aumentano la probabilità di:
- Incidenti di sicurezza causati da vulnerabilità non corrette
- Interruzioni operative costose, con conseguenti attività di analisi e remediation
- Lacune di compliance (si apre in una nuova scheda) che creano problemi durante audit o certificazioni
- Richieste di risarcimento da cyber insurance ridotte o respinte (si apre in una nuova scheda), qualora non siano stati adottati adeguati processi di patch management
C’è un ulteriore fattore che il management dovrebbe considerare: processi di aggiornamento strutturati e coerenti fanno risparmiare tempo al personale e migliorano la stabilità degli endpoint – con meno interruzioni e disservizi e benefici diretti per l’intera organizzazione.
Conclusione: WSUS è ancora la scelta giusta?
WSUS rimane una soluzione praticabile per le organizzazioni con ambienti on-premises di piccole dimensioni e requisiti semplici. Tuttavia, i team IT che gestiscono ambienti di lavoro ibridi con endpoint eterogenei e dispositivi mobili che necessitano di patching per software di terze parti, maggiore visibilità e automazione dovrebbero valutare seriamente un’alternativa moderna.
La domanda non è se WSUS funziona, ma se soddisfa i requisiti attuali in termini di sicurezza, efficienza e auditabilità. Per molte organizzazioni, la gestione degli aggiornamenti e delle patch richiede un approccio strutturato, standardizzato e automatizzato che WSUS da solo non è in grado di garantire.