IT Security
Zarządzanie podatnościami oparte na ryzyku: jak na podstawie wyników ustalić właściwe priorytety
30 września 2026, Robert Klinger
W nowoczesnym środowisku IT nie wystarczy już ustalać priorytety luk wyłącznie na podstawie wyników CVSS. Zarządzanie podatnościami oparte na ryzyku łączy techniczną wagę luki z sytuacją zagrożenia, kontekstem punktu końcowego i znaczeniem dla firmy. W ten sposób z długich list CVE powstają konkretne działania w zakresie remediacji.
Zarządzanie podatnościami oparte na ryzyku – w skrócie
- Wysoka ocena CVSS odzwierciedla techniczną powagę luki, ale nie odzwierciedla jeszcze rzeczywistego ryzyka dla twojej firmy.
- Kontekst oprogramowania i punktów końcowych, których to dotyczy, wpływa na priorytet danej luki.
- Na podstawie ustalonego priorytetu można podjąć konkretne działania, takie jak aktualizacje, instalacje czy odinstalowania
- baramundi Proactive Hub łączy informacje o lukach z aktualnym stanem twojego środowiska IT.
Sam panel kontrolny nie zapewnia ochrony. Działanie – tak. Tak zaczynał się poprzedni wpis o automatycznej remediacji (otwiera się w nowej karcie). Zanim jednak dział IT będzie mógł podjąć działania, musi zdecydować, od czego zacząć.
W zarządzaniu podatnościami często jest to bardziej skomplikowane, niż się wydaje. Skanery i bazy danych bezpieczeństwa ciągle dostarczają nowych informacji o lukach. Nawet jedna przestarzała aplikacja może generować mnóstwo wpisów CVE. Lista się wydłuża, ale czas, który masz do dyspozycji, nie.
A presja rośnie. Raport (otwiera się w nowej karcie) Mandiant M-Trends 2026 (otwiera się w nowej karcie) szacuje, że średni czas do wykorzystania luki wynosi obecnie około minus siedmiu dni. Oznacza to, że luki są regularnie wykorzystywane, zanim w ogóle pojawi się łatka.
Dlaczego klasyczne zarządzanie ryzykiem związanym z lukami w zabezpieczeniach ma swoje ograniczenia
Systemy zarządzania podatnościami zazwyczaj działają według prostej zasady: na górze są krytyczne luki, a potem te o wysokim, średnim i niskim poziomie zagrożenia. To pozwala na wstępne uporządkowanie, ale nie jest to selekcja wystarczająca w codziennej pracy.
Bo luka o wysokiej wartości CVSS (Common Vulnerability Scoring System) (otwiera się w nowej karcie) może dotyczyć aplikacji zainstalowanej tylko na trzech odizolowanych urządzeniach testowych. Tymczasem inna luka, choć technicznie oceniona niżej, występuje w przeglądarce na prawie wszystkich punktach końcowych. Może nawet istnieje już znany exploit dla tej luki, albo urządzenia, na których się ona znajduje, są używane przez pracowników z szerokimi uprawnieniami.
Aby ustalić wiarygodny priorytet, dział IT potrzebuje więc dodatkowych informacji:
- Jakie wersje oprogramowania są faktycznie zainstalowane?
- Ile i jakie punkty końcowe są zagrożone?
- Czy są jakieś oznaki, że ktoś z tego właśnie korzysta?
- Które urządzenia lub grupy użytkowników są szczególnie narażone?
- Jak pracochłonne i ryzykowne byłoby usunięcie tego problemu?
W zależności od odpowiedzi kolejność, w jakiej trzeba je usunąć, może się znacznie zmienić.
Od pojedynczych CVE do remediacji luk w zabezpieczeniach
Wpisy CVE opisują poszczególne znane luki w zabezpieczeniach. Administratorzy rzadko jednak działają na tym poziomie. Rozpowszechniają aktualizację oprogramowania, zmieniają konfigurację albo instalują/odinstalowują aplikację.
Stara wersja oprogramowania może zawierać dziesięć czy dwadzieścia wpisów CVE. Na klasycznej liście daje to dziesięć czy dwadzieścia zgłoszeń. Jednak do usunięcia tych luk w niektórych przypadkach wystarczy jedna aktualizacja.
Dlatego warto skupić się nie na poszczególnych wpisach CVE, a na aplikacji, której to dotyczy, i możliwych działaniach. W ten sposób kilka zgłoszeń można połączyć w jedno konkretne zadanie.
Nie zmniejsza to sztucznie liczby wpisów. Ich znaczenie staje się bardziej zrozumiałe. Administrator rozpoznaje, która aplikacja powoduje ryzyko, gdzie się ono pojawia i ile luk można wyeliminować jednym działaniem.
Czym jest zarządzanie podatnościami oparte na ryzyku (RBVM)?
Zarządzanie podatnościami w oparciu o ryzyko (RBVM) wykracza poza ocenę podatności wyłącznie na podstawie ich technicznej wagi. Zamiast patrzeć na każdą podatność osobno, przy ustalaniu priorytetów bierze się pod uwagę sytuację zagrożenia, systemy, których to dotyczy, oraz kontekst biznesowy.
Rozsądnym podejściem jest najpierw zestawienie wykrytych aplikacji i wersji z faktycznie dotkniętymi wersjami z bazy CVE. Następnie odpowiednie luki uzupełnia się aktualnymi informacjami o zagrożeniach.
Obejmują one
- stopień zagrożenia technicznego,
- znane exploity,
- prognozę prawdopodobieństwa przyszłego wykorzystania luki,
- oraz kontekst danego środowiska IT (np. system testowy czy krytyczny dla działalności).
W ten sposób uzyskuje się dokładniejszą ocenę niż na podstawie samej wartości CVSS.
Podejście to staje się jeszcze bardziej sensowne, gdy ta ocena zostanie następnie powiązana z danymi dotyczącymi zagrożonych punktów końcowych. Administrator widzi wtedy, która aplikacja i wersja są zagrożone, na jakich urządzeniach się znajdują oraz jak pilne jest podjęcie działań w jego środowisku.
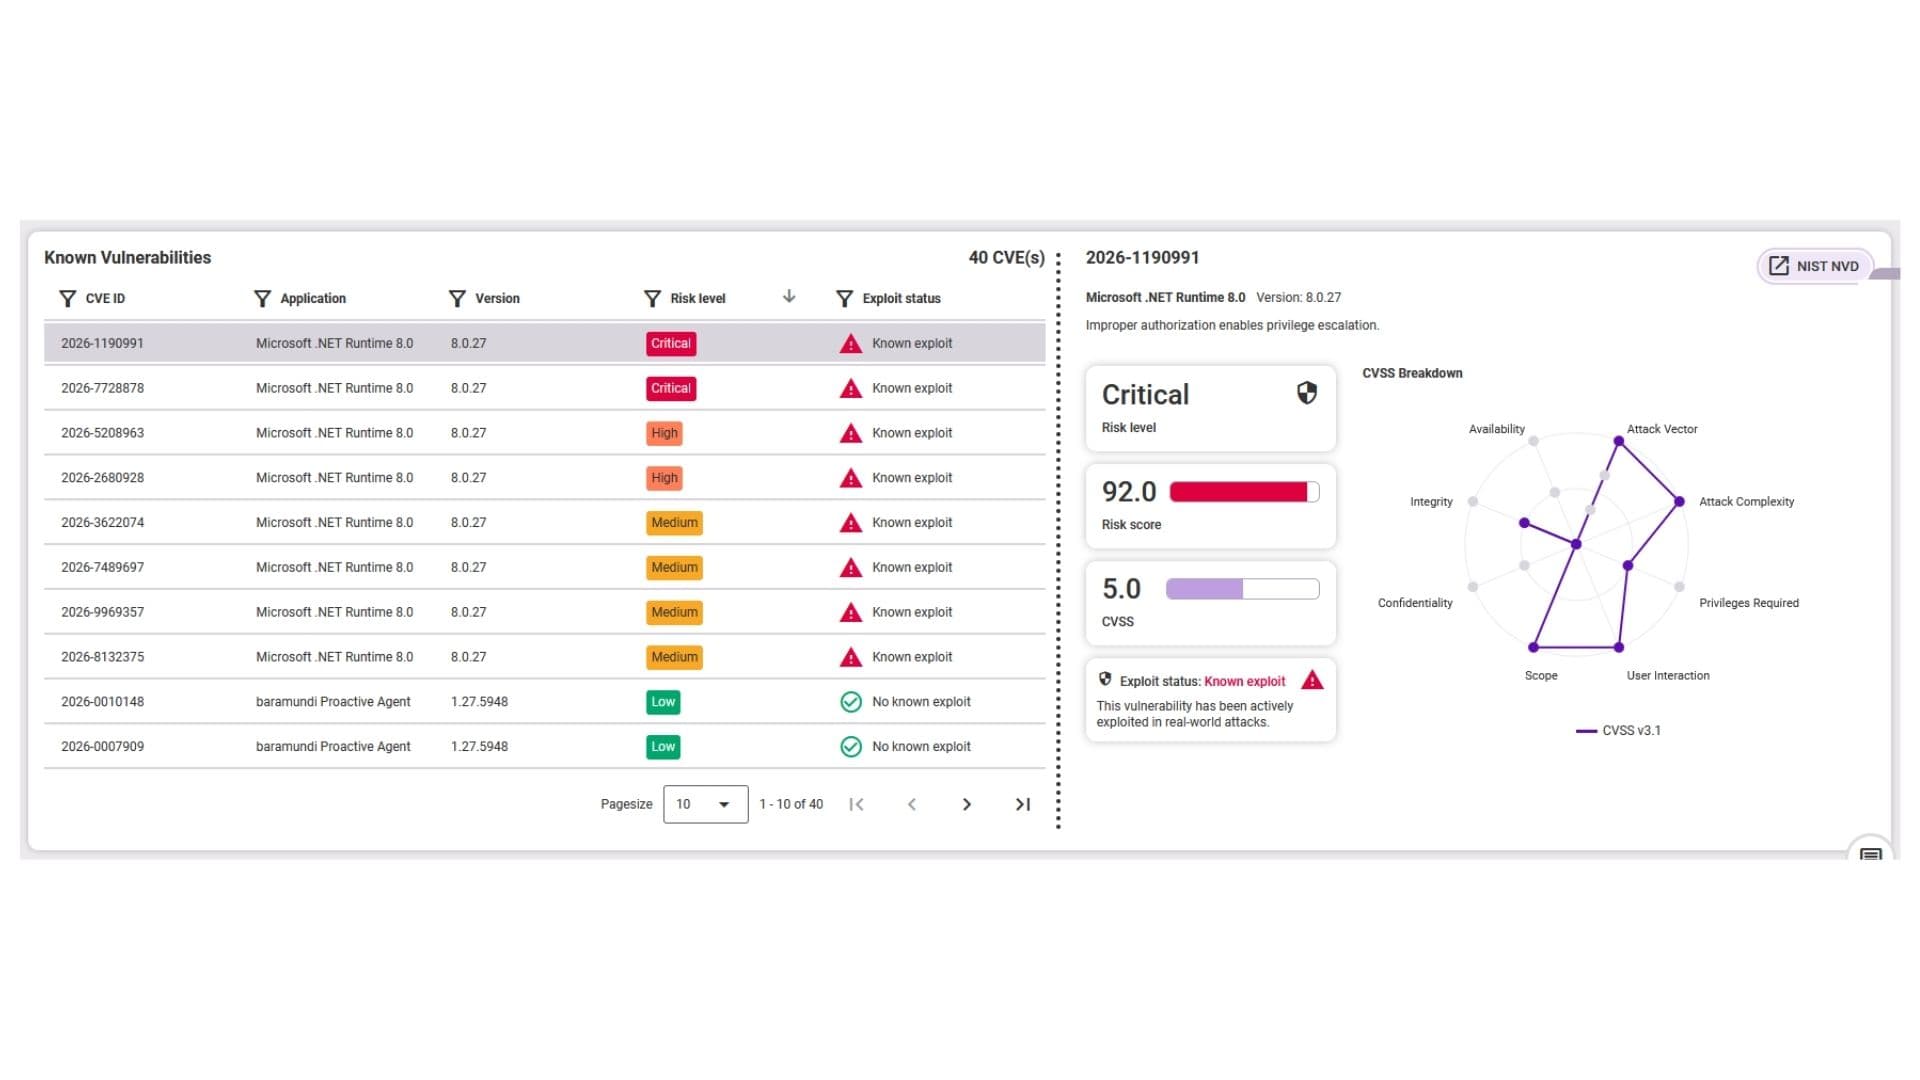
Ustal priorytety luk w zabezpieczeniach – i co dalej? Tak właśnie Security-Insight pomaga zapewnić stabilność IT
Pierwszym krokiem jest jasno określony priorytet. Ale dopiero właściwe działania robią różnicę. W naszym Best Practice Guide „DEX & UEM – praktyczna wiedza z branży IT dla branży IT” pokazujemy, jak zamienić podatne na ataki wersje oprogramowania w bezpieczne i wydajniejsze punkty końcowe.
Nie każde ryzyko wymaga takiej samej remediacji
Nawet wysoki priorytet nie mówi jeszcze, jak należy usunąć lukę w zabezpieczeniach.
Przeglądarkę czy czytnik PDF zazwyczaj da się szybko i szeroko zaktualizować. Natomiast w przypadku oprogramowania o kluczowym znaczeniu dla firmy może to wpływać na interfejsy, rozszerzenia lub inne zależności. Natychmiastowe wdrożenie na wszystkich punktach końcowych mogłoby tu spowodować nowe zakłócenia i „cyfrowe tarcia (otwiera się w nowej karcie)”.
W przypadku standardowego oprogramowania w niektórych sytuacjach sprawdzi się w dużej mierze zaautomatyzowana aktualizacja. Aplikacje o krytycznym znaczeniu aktualizuje się najpierw na wybranych urządzeniach. Dopiero gdy nie pojawią się żadne nowe problemy, aktualizację przeprowadza się na kolejnej grupie punktów końcowych.
W ten sposób nawet pilne działania związane z bezpieczeństwem pozostają pod kontrolą. Ocena techniczna pokazuje, jak szybko dział IT powinno zareagować. Kontekst punktów końcowych i aplikacji pomaga w wyborze odpowiedniego postępowania.
„Dlaczego nie warto patrzeć na luki w zabezpieczeniach wyłącznie z punktu widzenia bezpieczeństwa?”
Robert Klinger (menedżer produktu): „Bo często widać to na przykładzie tej samej aplikacji. Przestarzałe oprogramowanie działa na wielu punktach końcowych, prawie nikt z niego już nie korzysta, ale obciąża procesor i ma znane luki w zabezpieczeniach. Kto skupia się tylko na bezpieczeństwie, po prostu zaktualizowałby wszystko. Dzięki kontekstowi punktów końcowych działania stają się bardziej ukierunkowane: aktywne urządzenia dostają bezpieczną wersję, a nieużywane instalacje są usuwane. Bezpieczeństwo i cyfrowe doświadczenie pracownika (cyfrowe doświadczenie pracownika) patrzą tu na tę samą aplikację z różnych perspektyw. baramundi Proactive Hub gromadzi te informacje w jednym miejscu.”
Podsumowanie: Od priorytetu do remediacji luk w zabezpieczeniach
Długa lista otwartych CVE’ów nie mówi więc jeszcze, od czego powinien zacząć zespół IT. Dopiero gdy powiążesz luki z faktycznym stanem swojego środowiska IT, ogólne ustalenie dotyczące bezpieczeństwa IT zamieni się w konkretne, sensowne działanie.
Po każdej remediacji następuje kontrola: czy podatna na atak wersja została faktycznie zastąpiona, czy nadal są dotknięte tym problemem jakieś urządzenia, czy aktualizacja spowodowała nowe problemy?
baramundi Proactive Hub (otwiera się w nowej karcie) wspiera zespoły IT właśnie w tym zakresie: luki w zabezpieczeniach są porównywane z istniejącymi punktami końcowymi, oceniane pod kątem istotności i łączone w konkretne działania remediacyjne.
Kategorie: IT Security