Risikobasiertes Schwachstellenmanagement: Wie aus Findings die richtigen Prioritäten werden

Im modernen IT-Betrieb reicht es nicht mehr, Schwachstellen allein nach CVSS-Scores zu priorisieren. Risikobasiertes Schwachstellenmanagement verbindet technische Schwere mit Bedrohungslage, Endpoint-Kontext und geschäftlicher Relevanz. So entstehen aus langen CVE-Listen konkrete Remediation-Maßnahmen.
Risikobasiertes Schwachstellenmanagement – Kurz & knapp
- Eine hohe CVSS-Bewertung beschreibt die technische Schwere, aber noch nicht das tatsächliche Risiko für das eigene Unternehmen.
- Der Kontext der betroffenen Software und Endpoints verändert die Priorität einer Schwachstelle.
- Aus der Priorisierung entstehen konkrete Maßnahmen wie z.B. Updates, Installationen und Deinstallationen
- Der Proactive Hub verbindet Schwachstelleninformationen mit dem Zustand der eigenen IT-Umgebung.
Ein Dashboard schützt nicht. Handeln schon. So begann der vorherige Beitrag zur Auto Remediation. Doch bevor eine IT-Abteilung handeln kann, muss sie entscheiden, womit sie beginnt.
Im Schwachstellenmanagement ist das oft komplexer als gedacht. Scanner und Security-Datenbanken liefern immer neue Hinweise auf Schwachstellen. Schon eine einzige veraltete Anwendung kann für zahlreiche CVE-Einträge sorgen. Die Liste wächst, aber die verfügbare Zeit nicht.
Und der Druck wächst. Der Mandiant M-Trends 2026 Report beziffert die mittlere Zeit bis zur Ausnutzung einer Schwachstelle inzwischen auf geschätzte minus sieben Tage. Das heißt: Schwachstellen werden damit regelmäßig ausgenutzt, bevor überhaupt ein Patch verfügbar ist.
Warum klassisches Vulnerability Risk Management an Grenzen stößt
Meist folgen Vulnerability Management Systeme einem einfachen Prinzip: Kritische Schwachstellen stehen oben, danach kommen hohe, mittlere und niedrige Bewertungen. Das schafft eine erste Ordnung, aber es ist keine Triage, die im Arbeitsalltag reicht.
Denn eine Schwachstelle mit hohem CVSS-Wert (Common Vulnerability Scoring System) könnte eine Anwendung betreffen, die lediglich auf drei abgeschotteten Testgeräten installiert ist. Während eine andere Schwachstelle technisch niedriger bewertet ist, sich aber in einem Browser auf fast allen Endpoints befindet. Vielleicht gibt es für sie sogar bereits einen bekannten Exploit oder die betroffenen Geräte werden von Mitarbeitern mit weitreichenden Berechtigungen genutzt.
Für eine belastbare Priorität braucht die IT deswegen weitere Informationen:
- Welche Softwareversionen sind tatsächlich installiert?
- Wie viele und welche Endpoints sind betroffen?
- Gibt es Hinweise auf eine aktuelle Ausnutzung?
- Welche Geräte oder Nutzergruppen sind besonders exponiert?
- Wie aufwendig und riskant wäre die Behebung?
Je nach Antwort kann sich deutlich verändern, in welcher Reihenfolge sie beseitigt werden müssen.
Von einzelnen CVEs zur Security Vulnerability Remediation
CVE-Einträge beschreiben einzelne bekannte Schwachstellen. Admins arbeiten jedoch selten auf dieser Ebene. Sie verteilen ein Softwareupdate, ändern eine Konfiguration oder
installieren/deinstallieren eine Anwendung.
Eine alte Softwareversion kann zehn oder zwanzig CVEs enthalten. In der klassischen Liste entstehen daraus zehn oder zwanzig Findings. Für die Behebung allerdings genügt unter Umständen ein
einziges Update.
Deshalb ist es sinnvoll, den Blick von der einzelnen CVE auf die betroffene Anwendung und die mögliche Maßnahme zu richten. Mehrere Findings lassen sich so zu einem konkreten Arbeitsauftrag zusammenfassen.
Die Zahl der Einträge wird dadurch nicht künstlich verkleinert. Ihre Bedeutung wird verständlicher. Ein Admin erkennt, welche Anwendung das Risiko verursacht, wo sie vorkommt und wie viele Schwachstellen sich mit einer Maßnahme beseitigen lassen.
Was ist risikobasiertes Schwachstellenmanagement (RBVM)
Risikobasiertes Schwachstellenmanagement (RBVM) geht darüber hinaus, Schwachstellen nur nach ihrer technischen Schwere zu bewerten. Statt jede Schwachstelle isoliert zu betrachten, fließen Bedrohungslage, betroffene Systeme und Geschäftskontext gemeinsam in die Priorisierung ein.
Ein sinnvolles Vorgehen ist dabei, zunächst die erkannten Anwendungen und Versionen mit den tatsächlich betroffenen Versionsständen einer CVE abzugleichen. Anschließend werden die passenden Schwachstellen mit aktuellen Bedrohungsinformationen angereichert.
Dazu zählen
- die technische Schwere,
- bekannte Exploits,
- eine Prognose, wie wahrscheinlich eine künftige Ausnutzung ist,
- und den Kontext der jeweiligen IT-Umgebung (z.B. Test- oder geschäftskritisches System).
So entsteht eine genauere Einschätzung als durch den CVSS-Wert allein.
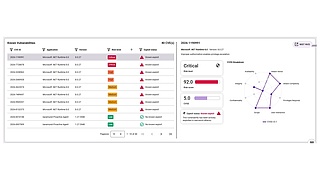
Noch sinnvoller wird dieses Vorgehen, wenn diese Bewertung anschließend mit den Daten der betroffenen Endpoints verbunden wird. Der Admin sieht dann, welche Anwendung und Version betroffen ist, auf welchen Geräten sie vorkommt und wie groß der Handlungsbedarf in der eigenen Umgebung ist
Schwachstellen priorisieren – und dann? So wird aus Security-Insight stabile IT
Eine klare Priorität ist der erste Schritt. Doch erst das richtige Handeln macht den Unterschied. In unserem Best Practice Guide „DEX & UEM – Praxiswissen aus der IT für die IT“ zeigen wir, wie aus vulnerablen Softwareständen sichere und performantere Endpoints werden.
Nicht jedes Risiko braucht dieselbe Remediation
Auch eine hohe Priorität beantwortet noch nicht, wie eine Schwachstelle behoben werden sollte.
Ein Browser oder ein PDF-Reader lässt sich meist schnell und breit aktualisieren. Bei einer geschäftskritischen Software können dagegen Schnittstellen, Erweiterungen oder andere Abhängigkeiten betroffen sein. Ein sofortiger Rollout auf alle Endpoints würde hier womöglich neue Störungen und „digitale Reibung“ verursachen.
Für Standardsoftware eignet sich unter Umständen ein weitgehend automatisiertes Update. Kritische Anwendungen werden zunächst auf ausgewählten Geräten aktualisiert. Erst wenn keine neuen Auffälligkeiten auftreten, folgt eine weitere Endpoint-Gruppe.
So bleibt auch eine dringende Sicherheitsmaßnahme kontrollierbar. Die technische Bewertung zeigt, wie schnell die IT reagieren sollte. Der Endpoint- und Anwendungskontext hilft bei der Wahl des Vorgehens.
„Warum sollte man Schwachstellen nicht nur unter Security-Gesichtspunkten betrachten?“
Robert Klinger (Product Manager): „Weil sich das oft an derselben Anwendung zeigt. Eine veraltete Software läuft auf vielen Endpoints, wird kaum noch genutzt, verursacht aber CPU-Last und bringt bekannte Schwachstellen mit. Wer nur auf Security schaut, würde einfach überall updaten. Mit Endpoint-Kontext wird die Maßnahme gezielter: Aktive Geräte bekommen die sichere Version, ungenutzte Installationen fliegen raus. Security und Digital Employee Experience betrachten hier dieselbe Anwendung aus unterschiedlichen Blickwinkeln. Der baramundi Proactive Hub führt diese Informationen an einer Stelle zusammen.“
Fazit: Von der Priorität zur Security Vulnerability Remediation
Eine lange Liste offener CVEs sagt also noch nicht, womit ein IT-Team beginnen sollte. Erst wenn Schwachstellen mit dem tatsächlichen Zustand der eigenen IT-Umgebung verknüpft werden, wird aus einem allgemeinen Security-Finding eine konkrete, sinnvolle Maßnahme.
Nach jeder Remediation folgt die Kontrolle: Wurde die verwundbare Version tatsächlich ersetzt, sind noch Geräte betroffen, hat das Update neue Probleme verursacht?
Der baramundi Proactive Hub unterstützt IT-Teams genau dabei: Schwachstellen werden mit den vorhandenen Endpoints abgeglichen, nach Relevanz bewertet und zu konkreten Remediation-Maßnahmen zusammengeführt.